 h4TtvD7xsVKrPi8J


艾默生UPS电源对数据中心的检测
艾默生UPS电源数据中心的能量密度是多少?
数据中心最大的问题是,从外表上看,数据中心看起来就像办公室相同,但其功率密度却是办公室的30至50倍,而欧洲企业数据中心设备均匀功率密度为每平方米3千瓦,最高到达每平方米4千瓦。因此,假如你想从选用数据中心余热来加热办公室,除非数据中心适当小或办公室面积非常大。
热量等级是多少?
艾默生UPS数据中心的废热等级(温度)低,永远不会高于70⁰C-75⁰C,经过液体冷却处理器或经过选用风冷办法,降低到28⁰C-35⁰C(绝大部分)。而一切热负荷必须直接相邻这是一个巨大的问题。
这对大多数数据中心用户没有什么吸引力:其热量的等级仅仅合适加热房间或热水预热。
热负荷是多少,以及在什么时候?
传统的数据中心(到目前为止)全天候运转适当稳定的负载。假如你的热负荷不能连续吸收废热,那么财政报答很快就消失了。
收起阅读 »

艾默生UPS电源-浅谈小型UPS原理与维护
一,引入UPS原理
UPS(即不间断电源系统),根据其供电方式,可分为在线和备用。在线UPS控制线比备份更麻烦,并且更昂贵,并且通常用于更重要的本地区域。
这里主要讲述小型备用UPS电源。
常用的PC通常是500W~1000W。当UPS中断时,UPS供电5~10分钟,并发出警报提示用户快速处理作业并保存后正常退出,以免信息损坏。工作原理如下:当市电电源正常时,220V电压通过整流,电压调节和UPS内部滤波直接输出,机器中的存储组浮动,电池和逆变器在备份状态;当市电中断时,电池组从充电状态变为放电状态,并且每个部件处于逆变器状态,并且逆变器和升压器过程输出220V电压以供使用。
第二,注意事项和正常保护的关键
在正常工作条件下,UPS由主电源供电,逆变器不工作,其他逻辑控制元件尽管通电但仍然是低电压和低功耗。当市电中断时,逆变器大功率开关管的工作时间相对较短,因此出现故障的概率相对较低。 UPS是一个问题,主要是因为用户使用不当。
使用UPS时请注意以下问题:
1.使用时,电池必须充足电,电池接线应非常好。当电压过低或未连接电池时,请勿打开UPS,否则存在风险。
2.每次上电前必须关闭UPS承载的全部负载。 UPS必须在正常供电条件下开启,并且应在UPS正常供电后使用负载。
3.请勿在没有主电源的情况下打开UPS。当主电源切断时,必须尽快关闭机器,然后关闭UPS。 UPS关闭后,必须等待10秒以上才能打开UPS,以免损坏UPS。
4.如果UPS长时间在商用电源下运行,建议每三个月左右拔掉一次交流电源,以便操作逆变器并将电池组放电,直至报警信号变短,然后打开外部电源。电源。这不仅可以检查电池和逆变器的运行情况,还可以延长电池寿命。
5. UPS的实际负载应基于其功率的70%。如果实际功率为700W,则应选择功率为1000W的UPS。注意,负载不能是晶闸管整流电路和较大的电感电路,否则会有风险。
6.当电池充电时间充足时,当变频器负载大约为70%时,如果UPS运行2到3个月后报警信号变短和短路,则达到电池寿命限制,需要更换电池寿命限制。电池。否则,不仅会影响操作,还可能产生其他不良后果。新电池必须先充电才能正常使用。
7.当UPS工作时,必须加以保护。当主电源中断时,UPS报警应及时关闭UPS。否则,电池会因过度放电而缩短使用寿命,并可能烧坏逆变器管。注意以上几点,UPS一般不存在问题,电池寿命可达3至5年。
UPS的常见故障和维护方法如下:
1.变频管烧毁
管子烧掉后,可以更换新管子。新的管道操作参数必须符合要求。耐压值必须超过电池电压的两倍,β值不应低于150.否则,管道压降增大,管道加热迅速,容易再次燃烧。
2.电池坏了
电池没电或电压太低,这也是逆变管燃烧的原因。更换新电池时,请注意要更换的新电池类型必须与原装电池匹配,电压不能高,但可以适当增加Ah的数量。新电池必须充电六小时。
3.主电源正常,但UPS运行处于逆变器状态
首先检查电源输入变压器绕组和保险丝。如果没有问题,请检查二次回路并加载。
4.逻辑控制电路故障
逻辑控制电路存在问题。您可以参考相关的电压和波形逐步查看。
收起阅读 »

艾默生UPS电源-NXL系列智能化、节能化、绿色化
艾默生UPS电源-NXL系列性能特点!
跟着电信运营商的互联网数据中心正在发生着巨大革新,对保证其安稳运转的大功率UPS供电体系也提出了愈加“严苛的”要求:牢靠性是榜首重要的要素,UPS体系必须保证最大程度的牢靠性,以保证数据中心要害负载和通讯网络的安稳运转;节能性要更好,以推进绿色数据中心的建造;办理要智能化,以便利运营商客户的保护,等等。而这几个方面正是艾默生ups-NXL系列大功率UPS的显著特点。
高牢靠:Hipulse
NXL系列UPS为三进三出型(三相输入,三相输出)在线式智能沟通不间断电源体系,选用在线式双改换规划,在不转旁路的情况下,负载需求的所有电能均能由逆变器提供,并可以保证在断电后UPS可以在市电和蓄电池之间无缝切换;选用先进的DSP和全数字控制技能,体系安稳性更高;具有超强的过载才能及抗输出短路限流才能,可以最大程度上保证体系安稳性和极限状况的体系安全;超宽输入电压、频率规模,可以习惯恶劣电网环境;可以彻底阻隔市电及油机可能存在的各类电网污染及电网毛病对负载的影响。
更节能:Hipulse
NXL系列UPS输出功率因数可达0.9,为业界领先水平,更习惯大规模选用功率因数校对技能的服务器计算机及网络中心,比传统UPS带载才能添加10%以上。UPS产品的输出功率因数越大,其带负载才能就越强,就能为用户节省更多的投资,有利于整个通讯职业节能降耗。其选用的多种输入谐波按捺技能,可以提高电能利用率。
智能化:Hipulse
NXL系列UPS选用10.4英寸超大触摸屏五颜六色LCD显示,中英文等多种语言,便利用户使用;智能化电池办理,不只可以依据不同负载量主动调理电池组的临界放电电压,防止电池深度放电,并且还可以进行主动保护电池,延伸电池使用寿命;先进的网络办理功能便于以各种方式接入监控体系,完成长途监控和办理。
艾默生upsHipulse NXL
系列大功率UPS容量为500-800KVA,首要应用于大型IDC/EDC机房、通讯枢纽中心网管体系/计费体系、银行/证券结算中心、卫星控制中心、半导体出产线以及大型主动化出产及其控制体系等范畴,保证这些场合要害负载的不间断、高牢靠运转。
收起阅读 »

艾默生ups电源行业领先-产品质量重在选材
艾默生UPS电源根本质量方面:
榜首,UPS选材要好。UPS设备最好选用IGBT作为逆变功率器件,以确保逆变的牢靠性和逆变的功率,一起也为了下降谐波分量;
第二,规划要先进。为全面解决电源断电、浪涌、振动、搅扰、尖峰、频率动摇、交流瞬变、谐波失真带来的问题,确保UPS输出电压和频率的安稳,UPS产品有必要选用纯在线、双改换的作业形式;
第三,安全牢靠。UPS有必要选用数字操控技能,以进步牢靠性和瞬态反应速度,战胜模仿操控的缺陷,确保在负载由0%突增至100%或由100%突减至0%的特别情况下,逆变器的输出电压能够维持在额外电压的±2%以内;
第四,灵敏好用。UPS设备需要支撑灵敏的并联增容方法,也就是说能够根据需要,选用单机直接并联的增容(备份)方法,也能够选用并联柜进行多机并联的增容(备份)方法。
在UPS高档功用方面:
榜首,电池办理技能先进。设备要具有高档电池充放电办理功用,能够根据环境温度的变化和实际负载的巨细调节充电电流,下降充电电流的波纹,一起能够对整组电池的状况进行主动检测,能及时发现电池毛病。此外,电池办理模块可对电池进行间歇性充电,并可守时进行放电,以有效地延伸电池的使用寿命;
第二,安全维护技能牢靠。UPS设备要具有过载及短路维护功用,当过载及短路状况消失后,UPS能主动恢复正常输出,并确保整流器、逆变器等部件不损坏。此外,UPS设备要具有牢靠的旁路变换体系,当UPS出现意外毛病时,UPS操控体系能够无缝变换到旁路电源;
第三,监控办理先进智能。UPS设备有必要支撑微机监控体系以便于对毛病信息和电网状况进行实时记载和剖析,并能供给原始数据。一起,UPS设备有必要具有监测和自我诊断功用,以便于实现无人值守。
收起阅读 »

氢气泄漏,引发铅酸蓄电池爆炸
ups维修|氢气泄漏,引发铅酸蓄电池爆炸,“铅酸蓄电池是应用广泛、技术成熟的蓄电池。但是使用不当,尤其是过度充电会引起排气孔不畅通、线路老化等问题,可能带来安全隐患。”近日,中国电池工业协会副秘书长曹国庆在接受记者采访时表示。
7月9日上午11时左右,江苏仪征红山体育公园一艘自驾电瓶船发生爆炸,事故原因系船用铅酸蓄电池爆炸引起的意外事故。相对于近年来手机、移动电源锂电池发热、燃烧乃至爆炸,铅酸蓄电池引发的事故似乎并不太多,这次两死两伤的事故让人对它有了新的认识。
对此,指出,按照当地调查部门的说法,是氢气泄漏引发的爆炸,这应该是正确的,“气体的燃烧导致的爆炸可能性最大。”
据悉,ups维修蓄电池的充电电压太高或充电时间长,就会产生大量气泡,同时电解液温度升高,使水大量蒸发,这就是蓄电池充电时的副反应。蓄电池充电到末期,两极转化为有效物质后,如果再继续充电,就会产生大量的氢、氧气体。当这种混合气体浓度在空气中占4%时,又来不及逸出,如果排气孔堵塞或气体太多,遇到明火就会发生爆炸,轻则损坏蓄电池,重则伤人、损物。
专家指出,生活中,由于使用不当或是操作不慎,导致ups维修铅酸电池发生事故的现象并不少见。通过网络搜索,记者发现,其实就在去年年初,南京的莫愁湖公园就发生过类似的事件。
2015,南京莫愁湖公园内,一艘载有6名游客的仿古花船突然发生电池爆裂事故,蹿出1米多高的烟雾,爆裂后产生的热量损毁了游船船顶。南京工业大学材料科学与工程专业的一位专家在事发后接受媒体采访时表示,一般情况下充电电池爆燃的情况虽偶有发生,但概率极小。电瓶车发生爆燃,多半原因是电瓶内的正负极相碰而引起的。“在使用有电池作为动力的车辆、船只时,要检查开关是否有雨水导致电线短路等。对于充电电池的爆裂威力,目前学界有争议,有人认为它与炸药差不多,因为电池升温、加热发生热失控后,会引发巨大冲击波和燃烧。”
不过,ups维修对于“短路”这个解释,不少从事电器维修的人士表示质疑。“我亲身经历过铅酸蓄电池爆炸,是加水孔阻塞气体排不出去膨胀所致,我认为电池短路只能起火。”一位网友表示,这种情况他见过不止一次,过充,极柱接触不实,一打车,火星会点燃从已经锈蚀的极柱那里出来的氢气,引爆蓄电池内部的氢氧混合气,把3个极室都给炸开,使硫酸流出。“我认为那专家分析得并不太专业,完全没提到氢氧爆炸。单个电池或者单组电池爆炸没有这么大的威力,就是游船启动时电池逸出的氢氧混合气存满了安放电池的船舱引起了爆炸,原因就是船舱通风不良。”
还有一位网友表示,他所在的厂里有一台40KW应急用的柴油发电机,供一台18.5KW的搅拌机及全厂照明使用,配两个12V120AH的铅酸蓄电池,发电机难得用一回,因此要经常充电,每次充电20A的电流需要24小时才能充满。“昨天早上开始充的电,今天中午去看时,发现蓄电池已经爆炸了,那场面好吓人,蓄电池红色的顶盖飞上天花板,在天花板上打了个印再掉到地上,蓄电池已炸得面目全非,充电器的正极输出线绝缘层已完全烧掉,基本上看不到了。”
江苏常熟合众环保技术一直致力于电池研究,他在接受本报记者采访时也认为,铅酸蓄电池正负极短路只会导致起火,发生如此剧烈的爆炸应该是氢气泄漏所致。铅酸蓄电池充满电后会电解液体产生氢气和氧气,如果再出现点意外情况(比如说蓄电池因为过充而升温又或者是两个电极接触不良产生火花)就会发生爆炸。所以充电处一定要通风,防止氢气积聚。
此外,ups维修铅酸蓄电池的充电器对于安全非常重要。一位从事电器维修的师傅表示,劣质的充电器没有自动断电功能,电流不稳。

浅析UPS不间断电源并联冗余结构及发展方向
现代社会中,随着科学技术的发展,人类社会对电能的需求日益增加同时对电能的质量以及供电的安全性要求也越来越高。特别是随着网络化、信息化建设步伐的回快,如何向网络核心设备提供高质量、安全可靠的电源就显得非常重要。随着先进控制理论及数字技术的不断发展与完善,UPS电源生产厂家在提高产品质量的同时也将UPS组成各种冗余系统,以提高系统的可靠性。文章主要介绍UPS系统电路中的并联冗余连接方式及发展方向。
一、UPS电源并联冗余结构方式
在大功率UPS不间断电源供电系统中,当因负载增大而需要加大UPS不间断电源系统的容量时,可以通过两条路径实现:1)可以提高单台UPS不间断电源的设计容量;2)采用多台UPS不间断电源并联,共同承担负载电流。对于第一种方案,单台电源供电时,一旦发生故障,则可能导致系统瘫痪,并导致不可估量的损失;而UPS不间断电源并联技术则可以很好地解决大容量场合的需求。
一般来说UPS不间断电源的并联冗余结构方式有通过并机柜或旁路柜并联、直接并联两种方式,今天小编简要一下描述这种方式。
1、通过并机柜或旁路柜并联正常工作模式下,UPS1与UPS2通过共同的旁路系统同时向负载供电,任意一台UPS不间断电源的整流器或逆变器故障都将自动脱落,不影响系统的正常工作。当两台UPS不间断电源同时故障才会转换到旁路供电。如下图:
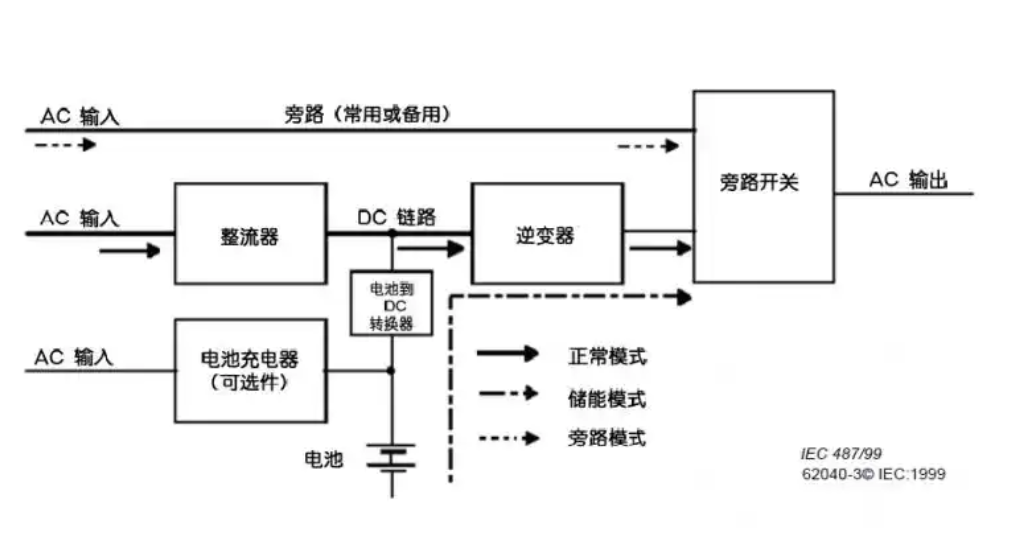
UPS不间断电源并联冗余结构方式
2、直接并联方式
在正常工作模式下,采用直接并机,UPS1与UPS2通过各自的系统同时向负载供电,实现负载均分,如图6-5所示。任意一台UPS不间断电源的整流器或逆变器故障都将自动脱离,不影响系统的正常工作。每一台UPS具有各自一套旁路系统,大大增强了系统可靠性。
3、并联冗余结构方式的特点:这种直接并联结构方式的优点是多台UPS不间断电源同时供电,整流器、逆变器及旁路系统都是冗余配置;抗过载能力强;带分散式旁路系统,不存在单点故障点,是真正的全冗余结构,可靠性高;可在线扩容。其缺点是成本较高。
二、UPS电源并联冗余的发展方向
UPS不间断电源并联冗余技术可以增加供电系统的容量,因而越来越受到人们的重视,成为大容量UPS供电系统的研究热点。
1、并联单元数目多量化、并联控制方式多样化
2、小功率UPS电源中以较低成本实现了较先进的并联策略
目前可并联逆变电源多为中、大功率UPS电源,因此为实现其并联运行,控制电路成本增加一些对总成本影响不会很大。而普通小功率UPS不间断电源的控制电路一般都较为简单,性能也不如大功率好,因此要实现其并联运行,电路的设计就是比较困难的一件事情。
3、采用新型的高利用性电源系统设计方案今后的UPS电源系统大多以多模块化并联运行均流控制的模式为主,并采用热插拔维修的方式来提高整个系统的工作性能。
4、采用高频链结构技术为完成UPS不间断电源的并联,提高性能和减小模块的体积,大多采用高频链结构技术。逆变器中减少了工频变压器,装置的体积和重量大为减轻,同时也节约了成本,减少了装置的复杂性。
5、采用新型的逆变电源控制技术在新型功率开关器件技术逐渐成熟以后,为了进一步提高逆变器的动态和静态特性,相应提出了许多新的控制方法,如在瞬时值电压控制基础上的电流前馈控制、基于变结构理论的滑膜控制、在三相逆变电源系统中采用空间矢量控制、基于微处理器的无差拍控制、滞环电流控制等。这些新型控制方法在很大程度上提高UPS不间断电源的各项性能指标。
6、采用全数字化控制技术为了提高系统的控制性能和完成并联控制的复杂算法,UPS不间断电源的控制最好采用全数字化控制方案,如采用单片机或DSP来完成系统的检测、运算和控制。先进的控制技术对改进变流电路的效率和性能是必不可少的关键技术之一。变流电路控制技术的发展方向是数字化。数字控制使得各种复杂的控制算法容易实现,而且使设备的体积、重量进一步减少,精度和性能更为提高。
总之,UPS电源并联运行的优点包括:1,可以灵活地扩大UPS电源系统的容量;2,可以组成并联冗余系统以提高运行的可靠性;3,具有极高的系统可维修性能,在单台UPS电源出现故障时,可以很方便地进行热插拔更换或维修。因而,并联UPS电源系统已经被广泛的推广和应用在,如基站通信设备、服务器等领域。UPS电源冗余结构设计是其中的关键部分,在高可用系统中起着重要作用。
收起阅读 »

产品故障技术查询指南说明
施耐德UPS电源被远程关闭或被APC管理软件正常关闭。 无需采取行动。当市电恢复时,施耐德UPS电源将会自动重新启动或通过按ON按钮启动UPS。
电池更换灯亮
1如果电池已经使用3年以上,电池出现损坏或是老化现象的可能性很大,可以联系施耐德UPS电源的授权代理商商或APC售后服务部更换电池
2 如果电池为施耐德UPS电源原装电池包或标准延时机有内置电池的而且还在报修期内,请按照前述报修流程(见本手册2.2章《报修流程》)联系APC技术支持。
电池灯闪或延时时间短
1 如果电池已经使用3年以上,这是正常的老化现象,可以联系APC的授权代理商或APC售后服务部更换电池。
2 如果是长延时机器,检查是否设置电池参数,设置详细方法见本手册第一章。
3 如果还不能解决问题,请按照电池参数设置方法(第一章),用随机串口通讯线将UPS和电脑建立通讯后(做到第三步即可),与APC技术支持联系。
故障报警灯亮(仅适用于SURT 系列)
1检查施耐德UPS电源的市电以及电池连线是否有接错(接线注意要点,详见3.3章《几款Smart-UPS安装要点》)
2 观察施耐德UPS电源的电池指示灯(最右边一排的5个绿灯)闪亮情况,与APC技术支持联系。
不能开机
1施耐德UPS电源SMART/SURT系列UPS无电池或是电池电压低时,是无法开机的,请首先检查电池是否已经和UPS 连接好,直流保险是否正常。
2检查市电是否已经送入UPS的输入端,如无,可尝试冷启动,方法为按住开机键四秒以上听见长鸣后松手。
3用专用仪器或万用表检查单节电池有无损坏或是老化现象,单节电池电压是否达到12VDC以上,并且全部电池的电压差异在0.5V之内。
4确认电池已经接好,给UPS只加市电不开机,这样UPS将自动给电池充电,充电6个小时以后,重新尝试开机,如果不行,请按照前述报修流程(见本手册)
如何调整施耐德UPS电源的灵敏度
在Smart-UPS的背面板上,可以很容易的找到唯一的一个RS232串行通讯口,该通讯口的旁边有一个绿色的灯,这个灯的亮度就表示了UPS的灵敏度,对应关系是:
灯全亮 à 高灵敏度 灯半亮 à 中灵敏度 灯不亮 à 低灵敏度
通过按绿灯旁边小按钮,灯的亮度就会在全亮、半亮、不亮这三个状态之间循环,对应的就调整了UPS的灵敏度。
机器转电池后掉载
1 机器转电池时 ,用专用仪器万用表检查单节电池有无损坏或是老化现象。
2 施耐德UPS电源输出端有无零地线接反,或是UPS输入输出端有无零线共用的现象存在。
3 如施耐德UPS电源为长延时机,检查有无设置电池参数,设置详细方法见本手册第一章。
4 对于功率大于等于3000VA的SURT系列UPS,检查机身背面的旁路(BYPASS)开关是否被放在旁路状态。
施耐德UPS电源前端空开跳闸
1 施耐德UPS电源前端是否接有漏电保护开关,如有,请去掉。(原因详见见本手册4.2章)
2 检查施耐德UPS电源 输入线路是否用了插排,激光切割机 品质不良的插排很容易产生短路现象;
3 检查施耐德UPS电源前端空开容量是否符合UPS在最大输入电流。
收起阅读 »

如何为服务器创建别名地址
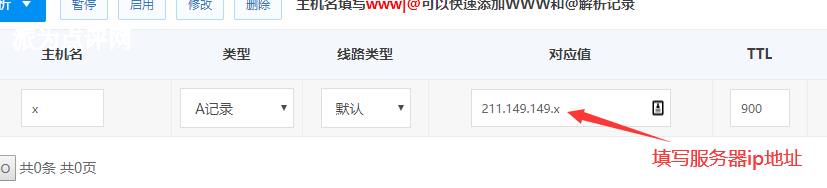
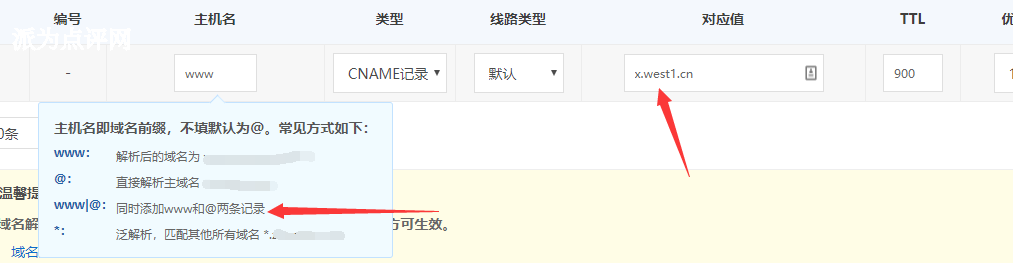
服务器使用过程中不断创建增加站点,这些都需要域名指向到服务器ip地址,才能实现网站访问或管理。 但当服务器ip地址变更时候,这些解析到了服务器的域名均要修改解析到新的ip,就会非常麻烦! 域名解析是直接到域名解析平台去做的,做A记录和CNAME记录都可以。 做CNAME解析的话,是解析到一个网址形式的,这个网址都是可以自己设置分配的,只要自己手上有域名即可。 举例:现在有域名 west1.cn west2.cn west3.cn west4.cn west5.cn west6.cn …… 服务器ip地址211.149.149.X 找到域名列表任意域名,以”west1.cn”为例直接到域名解析平台添加A记录类型。 这样就为服务器分配了一个"x.west1.cn"的别名地址。以后这个"x.west1.cn"就代表了211.149.149.X地址。 其他所有的域名,不管注册商是哪里,在对应域名解析平台,添加别名方式指向x.west1.cn,即可实现全部域名都指向到了服务器ip地址! 在服务器后期使用管理中,在服务器ip地址变更时候, 别名的便利性会展现出来。 我们只要修改”west1.cn”中x主机名对应的ip地址,所有的域名指向地址都将更新为新的ip地址,而不用每一个域名去修改解析指向。 我司将于近期停止香港/美国云服务器赠送二级域名,因此建议您按照上面步骤,为服务器单独创建对应服务器别名,用于服务器上的域名指向解析使用。 如您之前的域名都已经设置解析指向到我司赠送的二级域名,请参照上面创建别名,并将之前别名s-XXX.gotocdn.com.修改为您上面自己设置的别名地址。

网站访问出现reset(被重置)如何解决
现象:①网站、IP访问出现永久或间接reset ②绝大多数服务器在香港或海外 ③通过第三方工具www.17ce.com测试,个别或大部分地区出现“下载异常” 原因:大概率是应用\内容问题,比如网站内容可能存在敏感关键词等。进而造成域名、网站内容、IP触发gfw或本地运营商的某项规则,被永久或间接重置reset。 解决方案: 首先检查内容是否存在问题,尽可能避免内容上没有问题。 1.备案转国内服务器(最彻底解决方案) 2.如果是网站域名被reset,可部署https,能得到一定的缓解,但因存在http跳转到https,还是会出现reset的情况。(如域名被拦截,这个方案也没用) 3.如果ip被reset,只能通过更换IP地址解决。
![K{L$PC0KWQC7_BU5]M6UD`F.png](https://d.321788.cn/uploads/article/20241216/26780cbd288182e726ba2d86ebef3982_water.png "K{L$PC0KWQC7_BU5]M6UD`F.png")

RDS相关帮助
create user ‘test’@’%’ identified by ‘password’。
用户可以自行通过命令设置成宽松模式,云数据库使用宽松模式会有数据同步异常的风险 ,需用户自行决策是否设置。因此产生的数据异常,我司概不负责。
1.为什么创建数据库后在数据库列表中不显示?
因为列表读取的是information_schema,刚创建的数据库是空库,没有数据写入,不会写入缓存表,所以不会显示,但不影响正常使用,可以直接对新建的数据库进行操作。
2.root 密码是什么,可否修改?
因为root账号是保留账号,用于rds集群同步数据使用,所以不提供root密码,也绝对不能修改,否则会造成集群异常,无法使用。
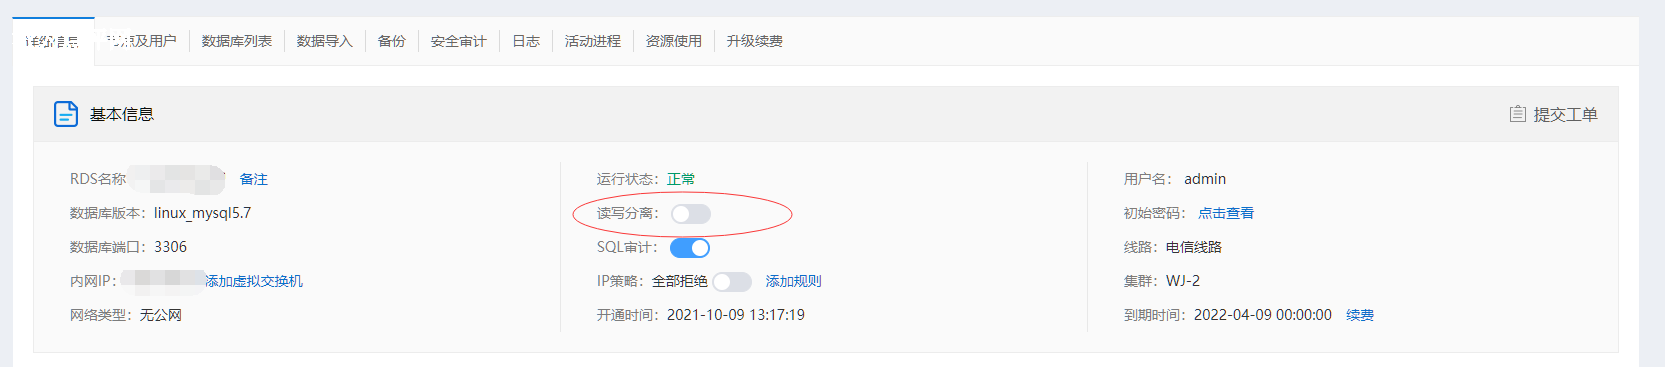
3. 读写分离默认是关闭的吗?那么是需要程序读写分别连接不同的数据库吗?
读写分离是默认关闭的,需要的可以在后台打开如下图。程序不需要单独的连接不同的数据库来搞读写分离,只要开启读写分离之后,集群自动将读写请求分别发送到不同节点。
4. 如何管理数据库 (用什么工具,如何连接)
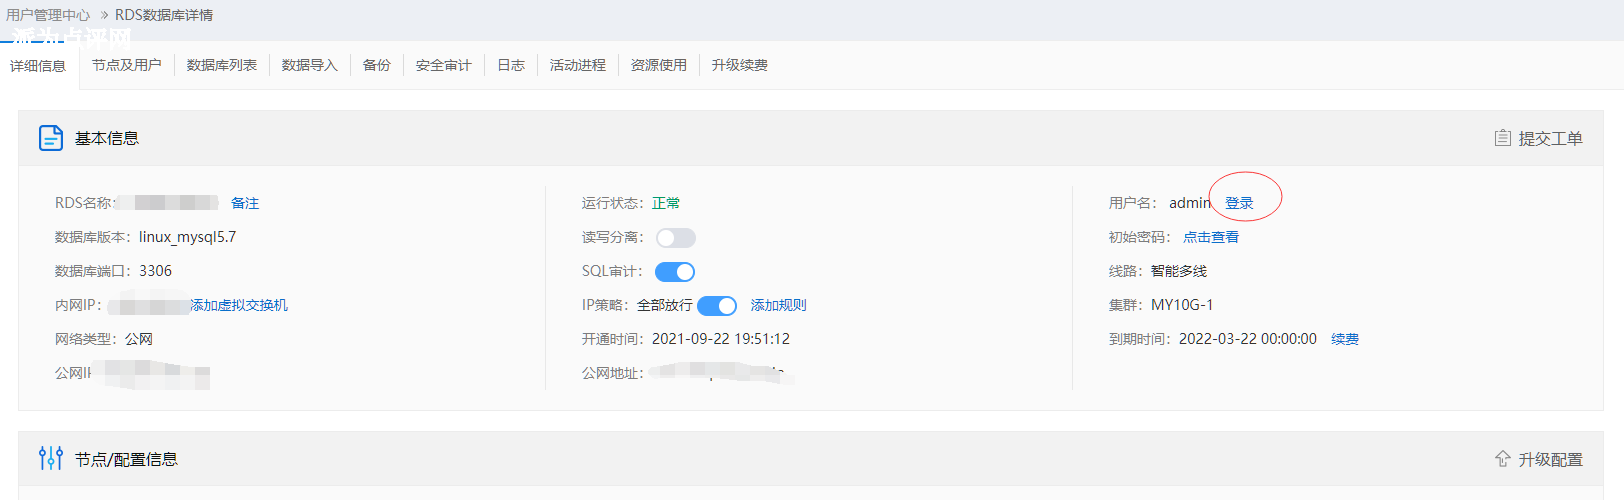
4.1 如果您购买的是带有有公网,则可以直接点击登录,用phpmyadmin操作,如下图
4.2 如果您购买的是不带公网的rds,则点击添加虚拟交换机根据提示操作,与您的弹性云服务器连接到同一个逻辑私网,通过内网地址连接进行管理。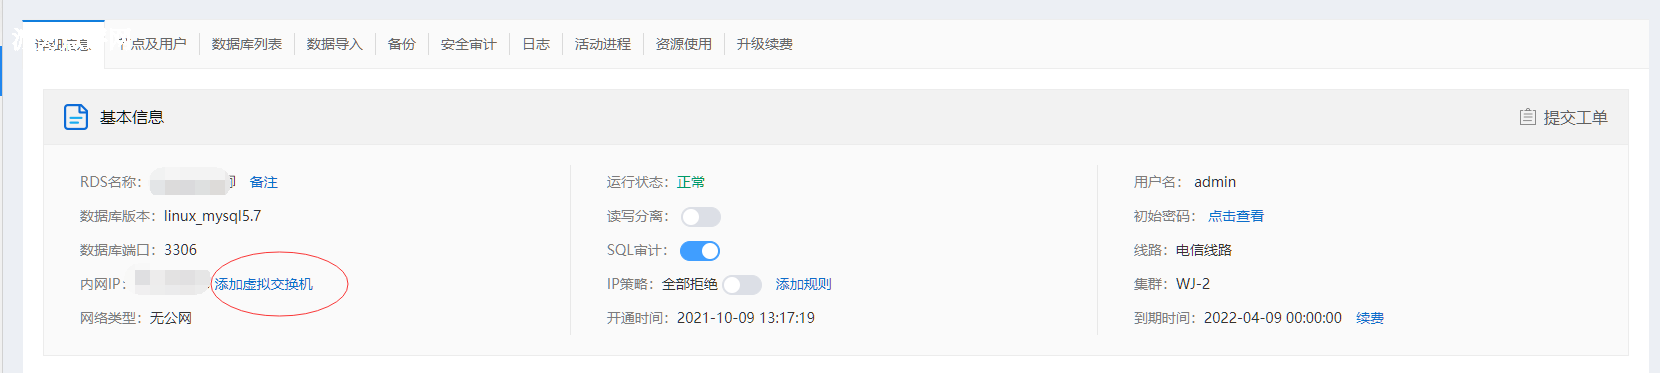
5. 非root用户能否再添加用户?
非root用户也能添加用户,用admin账户登录成功之后,使用语句
用户创建成功之后请在如下图所示,注册一次账号密码才可以使用,用户和密码跟创建是一样的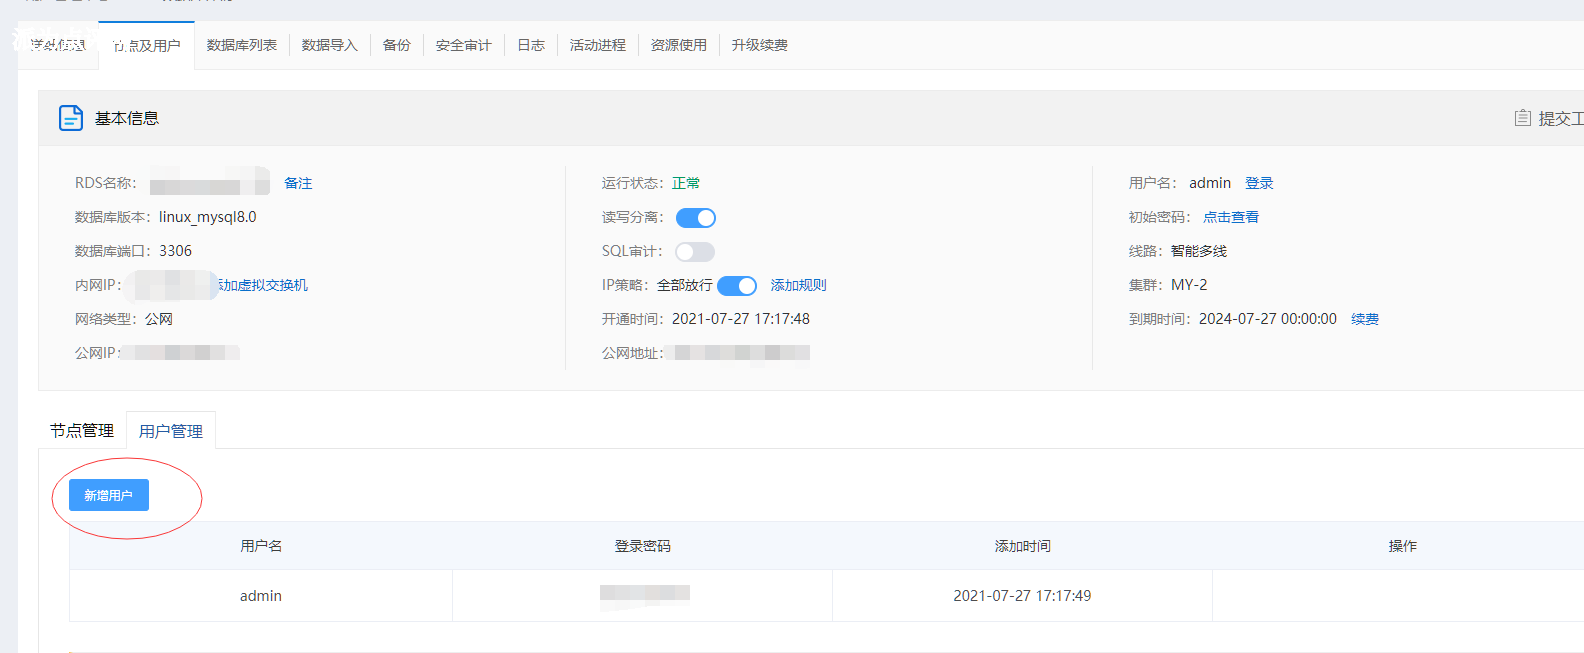
6.如何创建用户访问指定数据库
用admin账户登录成功之后,使用语句 create user ‘test’@’%’ identified by ‘password’, 创建账号,再用 grant 权限 on 指定数据库名 .* to ‘test’@’%’ identified by ‘password’;
7.RDS开通并创建数据库后,在程序中如何使用?
程序中用户是admin,密码通过后台获取,连接地址使用内网地址(如果有公网可以用公网地址,但建议建立逻辑私网参考4.2,用内网地址访问),端口用默认的3306。密码和内网获取如下图。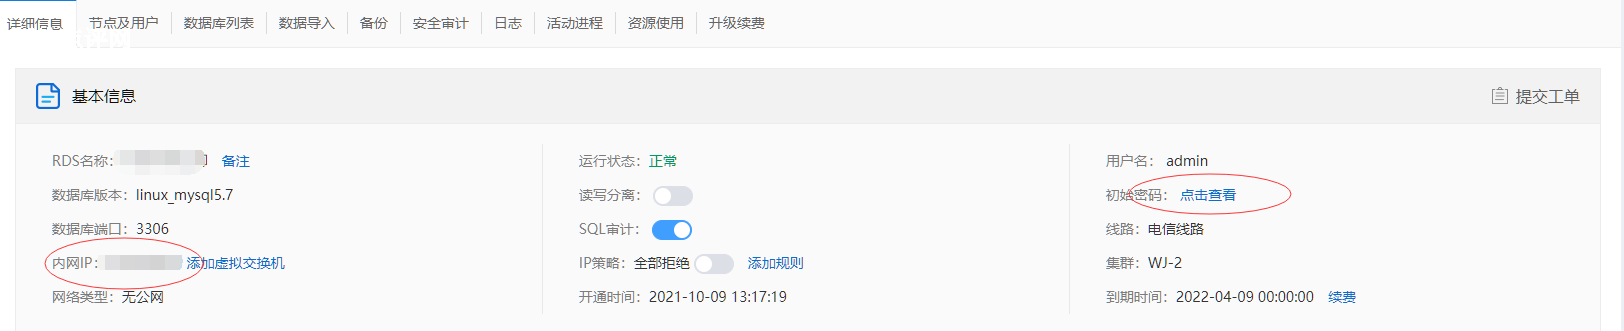

什么是域名型DV、企业型OV、增强型 EV证书?
按照安全等级,依次从低到高,可分为:域名型(DV)、企业型(OV)、增强型(EV)
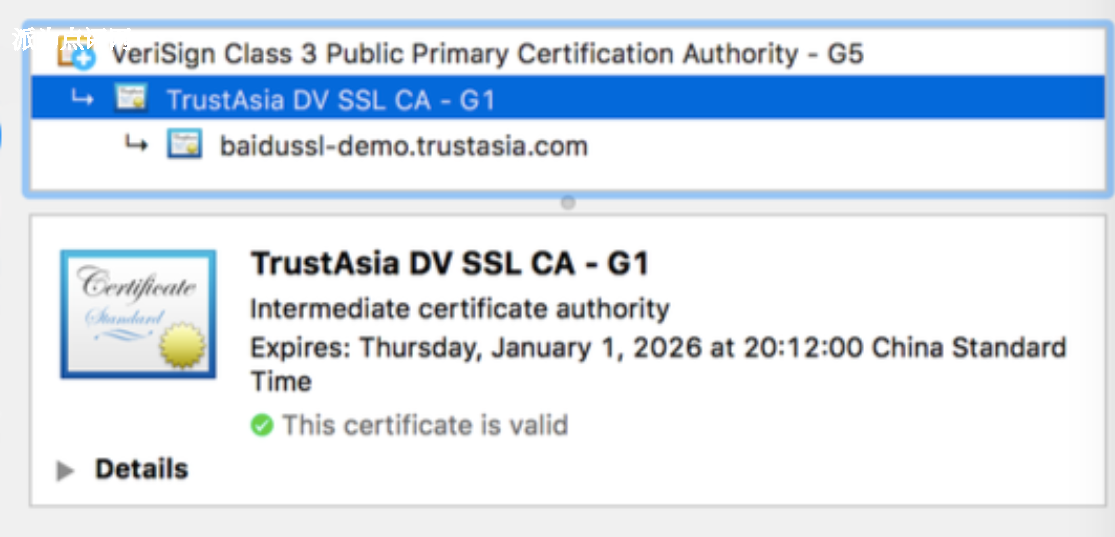
域名型SSL证书(DV):
浏览器有https和小锁标示,能起到最基本的信息传输加密功能,验证最基本的域名管理权。适用个人,小微企业等网站,(当天签发)
图例:
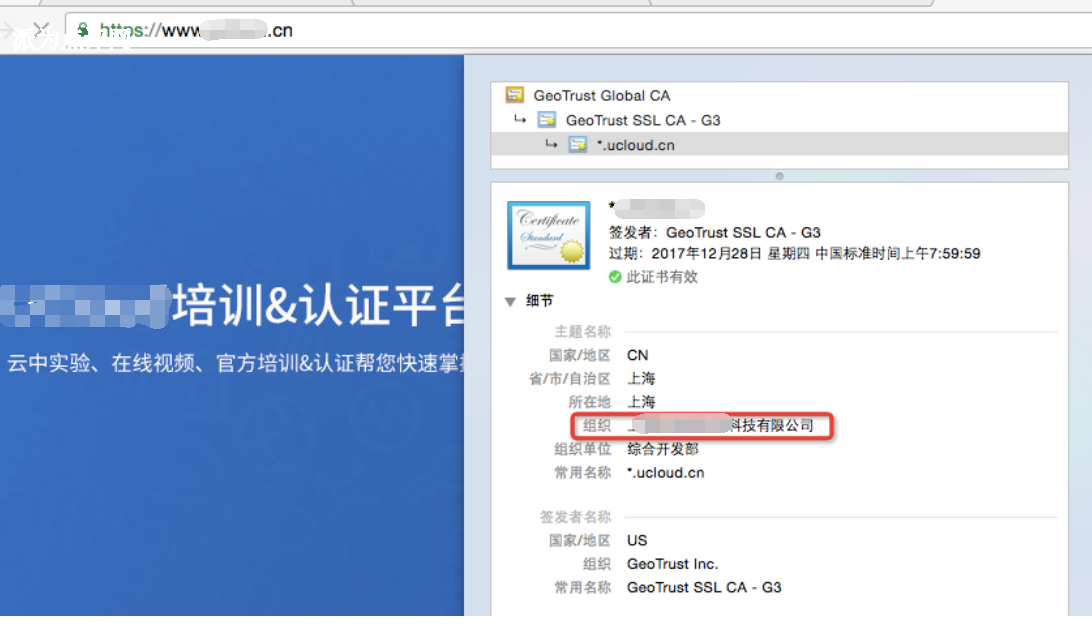
2.企业型ssl证书(OV):
浏览器有https和小锁标示,在信息传输加密的功能上,增加了验证企业身份的功能。在证书内容中能显示中文或英文公司名称。适用企业官网、门户等网站。(3-7天签发)
图例:
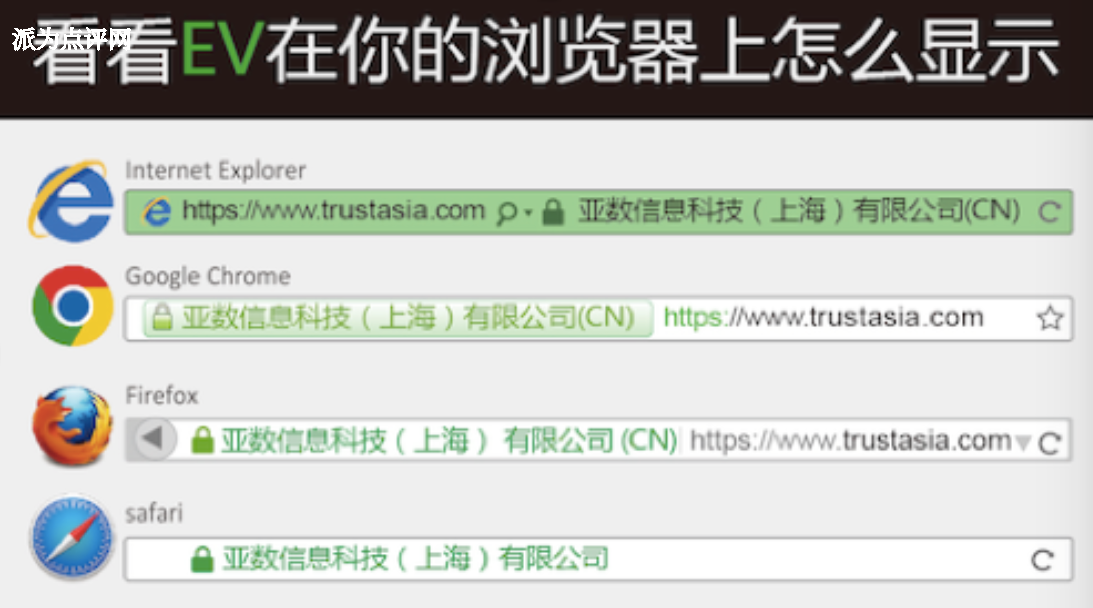
3、增强型EV SSL证书(EV):
企业型证书的升级版,在原有加密性及验证身份的基础上,加强了防假冒网站功能。拥有独一无二的绿色地址栏及地址栏公司名称显示,也因此具有能帮助网站提升形象以及增加网站体验度的功能。在功能和效果上较之企业型更强大更多样化。适用金融、电商等网站。(3-7天签发)
图例:

如何购买虚拟主机
在正式购买虚拟主机之前,您需要先在虚拟主机产品中选择一个型号(www.west.cn/services/webhosting/),关于如何选择虚拟主机,您可以直接打开虚拟主机购买向导,
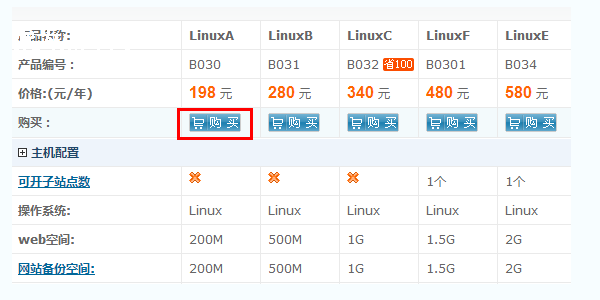
一、购买。确定好了要购买的型号,直接点击页面中的购买按钮即可,如下图:
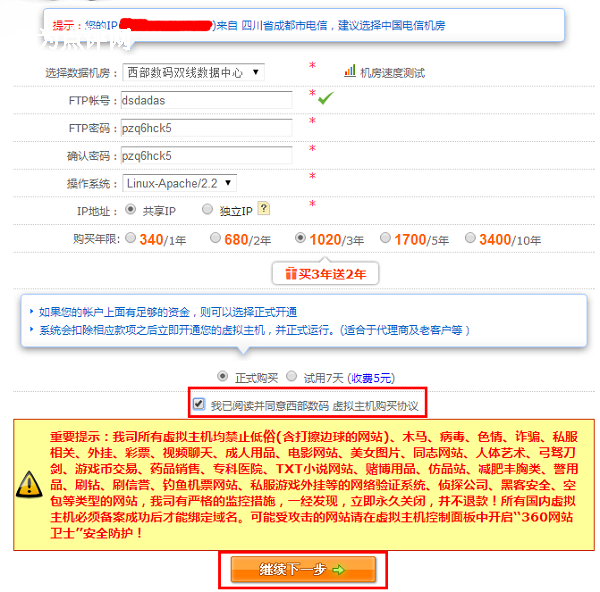
二、填写主机信息。点击购买后,会进入信息填写界面,在此页面中,您需要填写FTP账号和密码信息,还可以选择主机所在的机房、操作系统、是否增加独立IP和购买年限等。在上方系统会根据您当前网络情况自动推荐相应机房,您也可以通过机房速度测试来选择最合适的机房。
所有信息填写完成之后记得勾选虚拟主机购买协议,点击一继续下步,如下图:
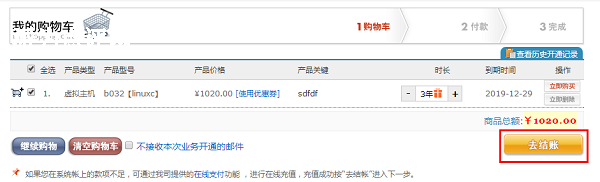
三、结算。这时,如果您已经是西部数码的会员,登陆后会跳转到购物车页面:
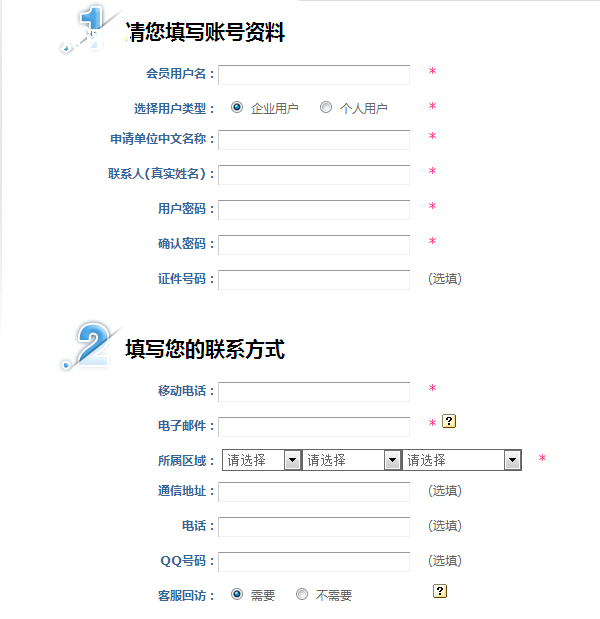
如果您是新用户,则需要点击新用户注册或者使用支付宝账号快捷登陆。注册会员时按照页面上的提示填写相应信息即可,注册页面如下图:
四、支付。注册完成后登陆账号,如果账户中有充足的预付款,则可以直接支付。如果账户中没有余额,则需要通过支付宝、网银、银行转账等方式进行充值,充值并支付后才正式完成虚拟主机购买:
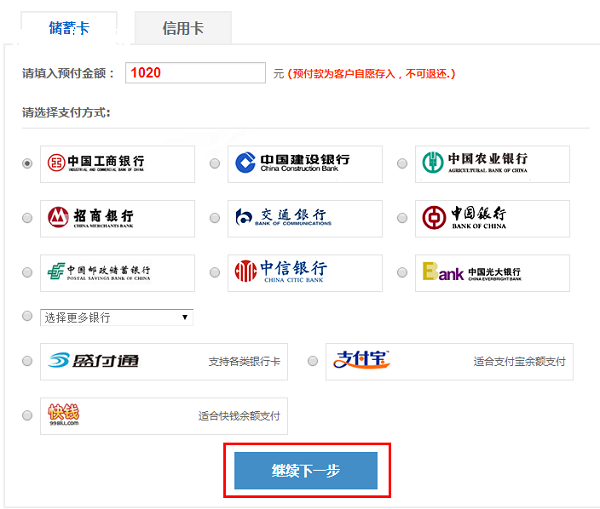
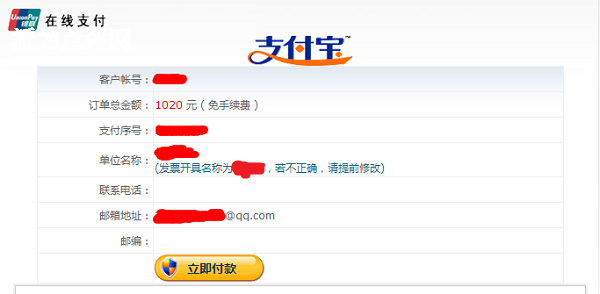
在支付过程中如果遇到问题,可以联系网站左边的在线客服帮忙解决。
收起阅读 »
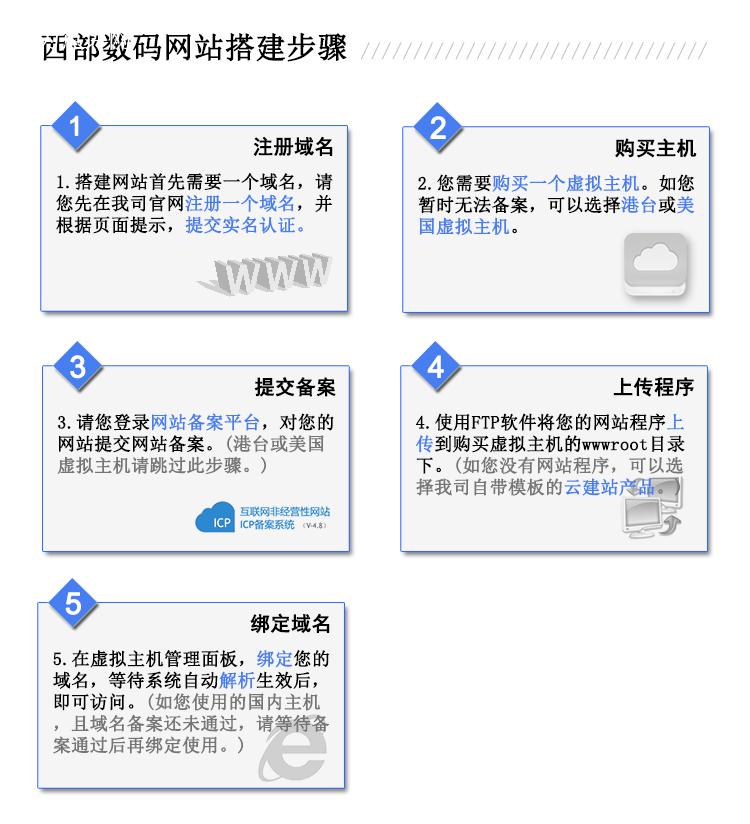

常见程序首页添加备案编号链接工信部
如果您已经添加过备案号到网站首页,但还是提示您未在首页添加网站备案号,请检查源码中网址是否是https://beian.miit.gov.cn/,如不是,请参考下方代码更新。
添加对应的备案信息到首页一般使用以下代码添加。(“备案号”请替换为您网站的备案号。)
<a href="https://beian.miit.gov.cn/"; target=_blank>备案号</a>
不同程序添加方式不一样,但思路相同,都是先找后台再找源文件,后台注意找版权设置或者icp备案号设置,如果没有再找源文件.
常见程序:
dedecms:后台管理-系统-系统基本参数-网站版权信息,将备案号和代码添加.
源文件方式:路径wwwroot\templets\模板\footer.htm 以上操作修改后,要重新生成首页.
discuz:后台-全局-系统设置-备案号
源文件方式:路径template\模板\common\footer.htm
phpcms:源文件方式:路径 /wwwroot/phpcms/templates/模板/content/ footer.html
代理平台:登录管理员,升级到最新版本,在系统设置-系统设置-基本信息-网站备案号,设置备案编号即可.
自己修改过代理平台模板,wwwroot\Template\模板\config\bottom.html 编辑.
wordpress:后台-设置-常规-ICP备案号.
因很多人不会使用自带主题,一般主题设置会有备案编号设置,底部版权设置,编辑添加上面代码即可.
aspcms:
源文件方式: \wwwroot\template\当前使用模板\zh_foot.html foot文件有时候可能有其他命名
其他网站程序:先到网站后台查看有没有版权备案号设置,一般都在基本设置。 如果后台没有则到对应的网站程序模板,找到页脚进行添加,一般页脚为footer开头命名.
收起阅读 »
linux系统SSL证书部署https单/多站点
以下教程为linux系统申请SSL证书,部署单/多站点https方法。如果对技术不熟悉,建议提交工单,由我司工程师帮您配置(会有费用产生)。
第一步:申请证书。 申请地址 。 证书申请流程.
第二步:申请成功以后下载解压证书
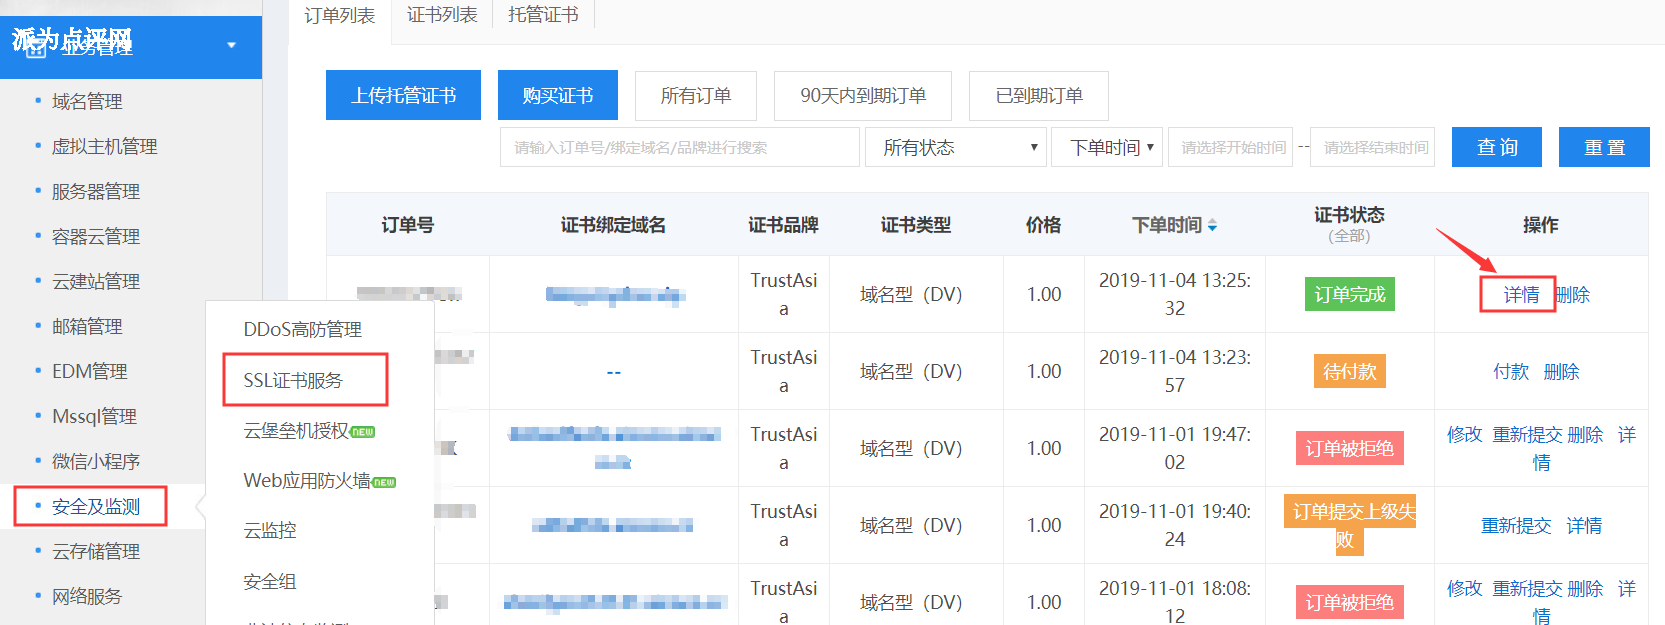
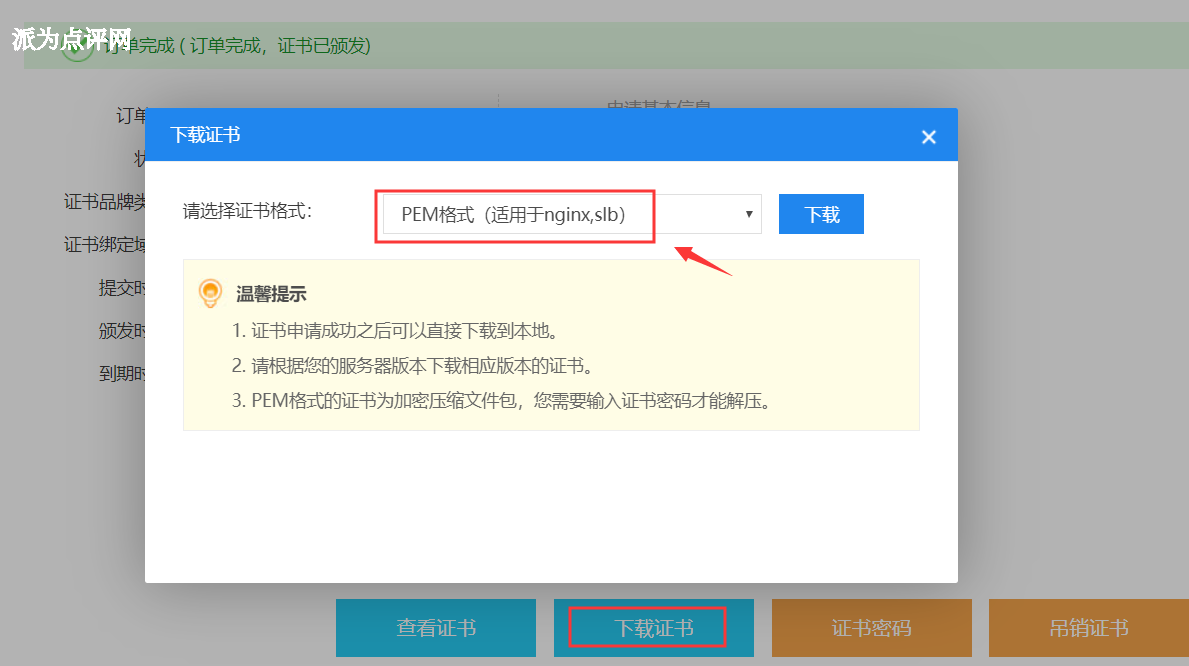
点击“详情” 将证书下载到本地解压,证书下载的时候选择nginx,slb版本。
第三步:部署
宝塔面板:
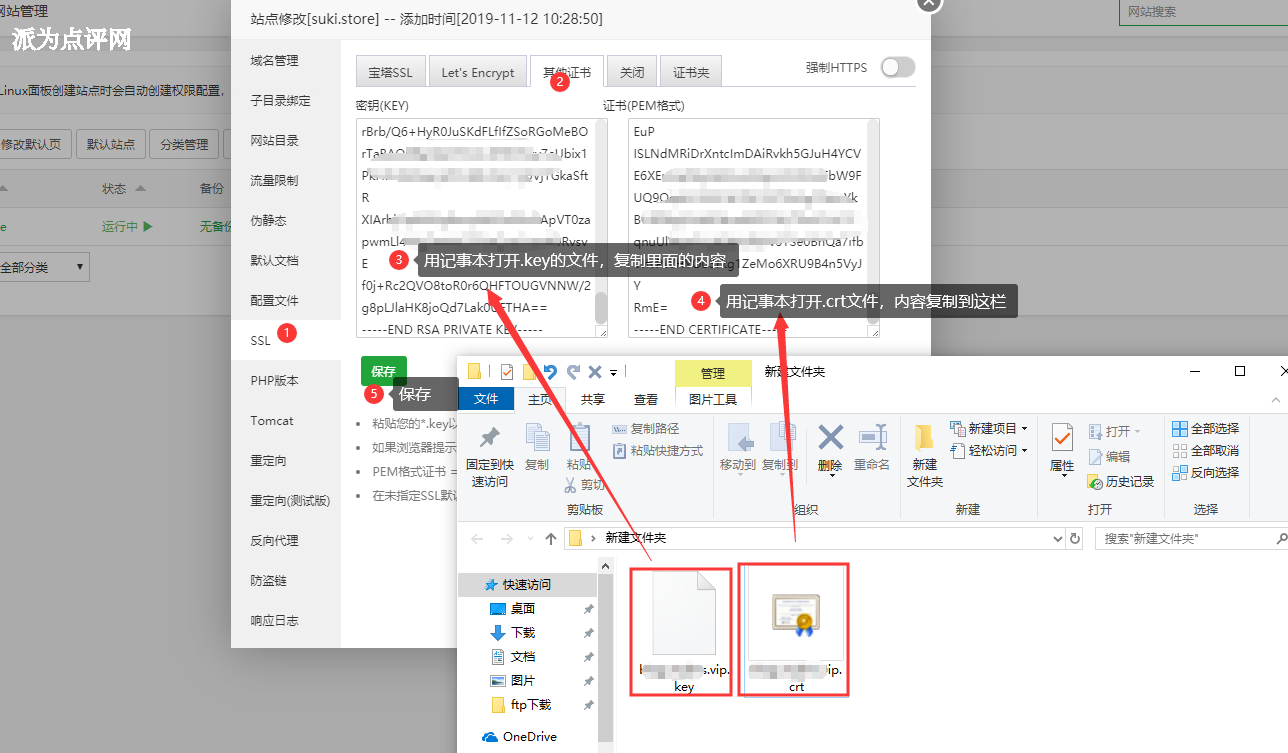
宝塔面板上编辑站点,点击SSL,用记事本打开下载后的证书,复制对应内容,保存然后重启web服务。
wdcp面板:
一、安装我司默认wdcp环境,分v3.2和v2.5教程
说明:nginx web引擎可部署一个或多个站点,并且支持apache+nginx混合模式,不影响之前apache引擎的任何设置(如伪静态、.htaccess规则等)。以下教程基于linux+apache+nginx 引擎。
1.wdcp v3.2(linux+apache+nginx)系统模板为:
目前wdcp v3.2默认为nginx+apache引擎,用户登录wdcp界面可自助,很简单的设置。
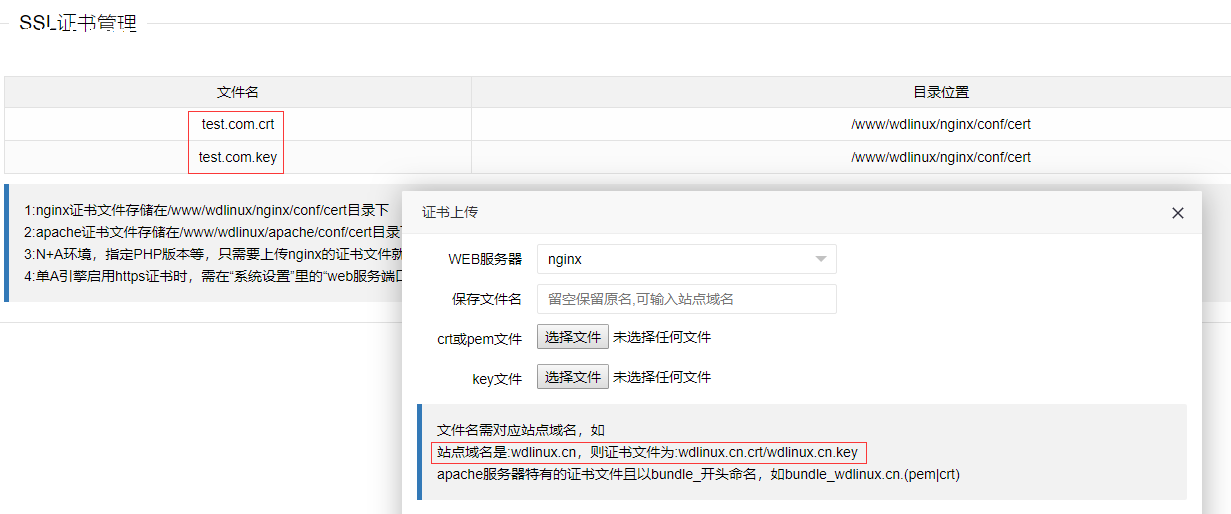
A、首先申请》下载》解压SSL证书到本地电脑。然后登陆wdcp控制面板,点网站管理》SSL证书管理》上传证书crt和key,证书名称与建立的站点名一致,如图:
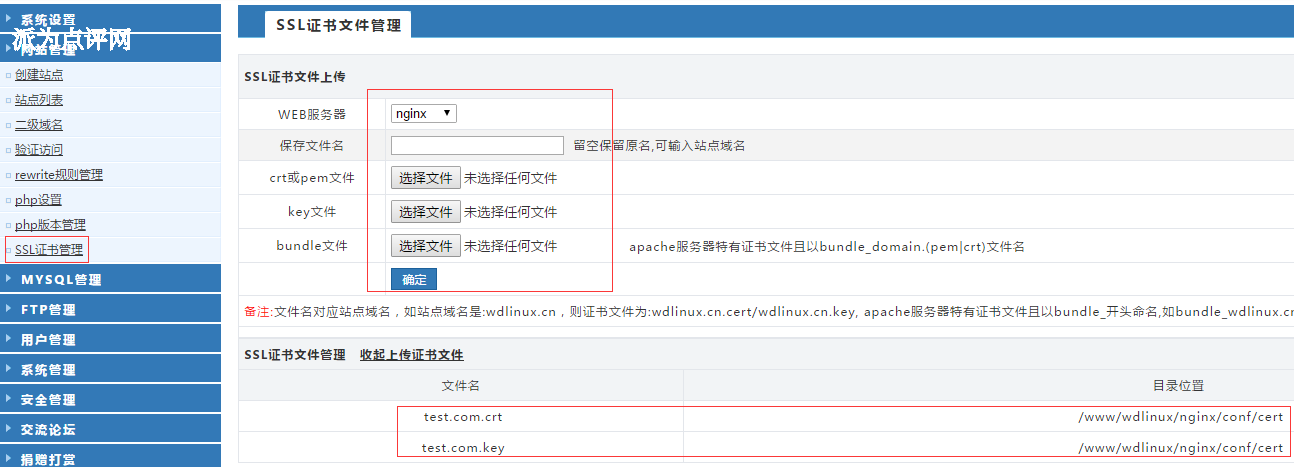
注意:
1、证书文件名必须和站点域名相同才能成功部署https(参考如附图)
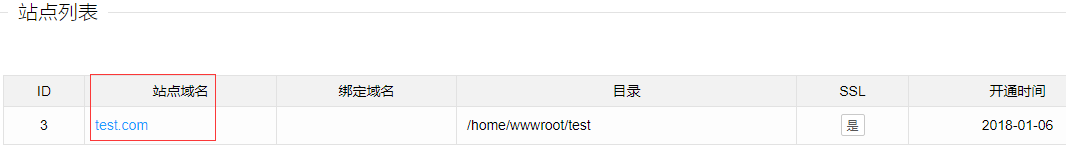
B、点网站管理》站点列表编辑,直接启用即可。
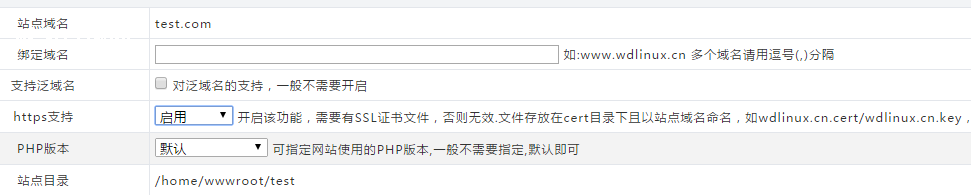
可针对所有站点,重复以上两步部署即可。
二、非默认环境手工部署方法(仅为参考,因实际环境等不同,请根据实际情况调整)
1. Apache 部署SSL证书
a. 查看apache是否开启ssl (特别注意要在apache配置文件中添加Listen 443否则没有443端口监听)
打开 apache安装目录/conf/httpd.conf 文件,找到 里面两行
#LoadModule ssl_module modules/mod_ssl.so
将行首的#去掉,保存文件
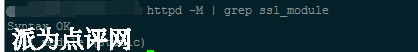
执行命令: apache安装目录/bin/httpd -M | grep ssl_module , 出现图下结果说明apache已经支持ssl, 否则请先开启apache的ssl模块
b. 配置证书到对应的站点
编辑站点对应的站点配置文件(例如:/conf/vhosts.conf), 修改内容如下
DocumentRoot "/var/www/html"
ServerName www.domain.com
SSLEngine on
SSLCertificateFile 证书文件路径/_www.domain.com.cer
SSLCertificateKeyFile 证书文件路径/_www.domain.com.key
SSLCertificateChainFile 证书文件路径/_www.domain.com_ca.crt # 对应wdcp中apache的bundle文件
c. 重启apache生效
2. Nginx 部署SSL证书 (特别注意下面加红内容,如果证书文件中有.crt和.cer文件的,需要先合并.crt、.cer文件。如果只有.crt文件则不用)
a. 查看nginx是否开启ssl
执行命令: nginx安装目录/sbin/nginx -V, 查看命令结果中是否包含"--with-http_ssl_module",否则请先安装ssl模块
b. 配置证书到对应的站点
编辑站点对应的站点配置文件,新增或修改如下内容
server {
listen 443 ssl; #将原来的80 修改为443
...
root /www/web/xxxx/public_html;
ssl_certificate 证书文件路径/_www.domain.com.crt; #需将_www.domain.com.cer 中的内容复制到这个文件头部,中间不要有空行
ssl_certificate_key 证书文件路径/_www.domain.com.key; #证书密钥文件
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers ALL:!DH:!EXPORT:!RC4:+HIGH:+MEDIUM:!LOW:!aNULL:!eNULL;
...
}
三、Tomcat 证书部署
a. 证书转换:java安装目录bin下执行:
keytool -importkeystore -v -srckeystore 原jks路径 -srcstoretype pkcs12 -srcstorepass 证书密码 -destkeystore 生成新证书路径 -deststoretype jks -deststorepass 新证书密码
生成的jks文件放conf目录下.
配置SSL连接器
将www.domain.com.jks文件存放到conf目录下,然后配置同目录下的server.xml文件, 新增如下内容
port="443" protocol="HTTP/1.1" tomcat8 需要使用"protocol="org.apache.coyote.http11.Http11Protocol" SSLEnabled="true" maxThreads="150" scheme="https" secure="true" keystoreFile="conf\www.domain.com.jks" keystorePass="changeit" clientAuth="false" sslProtocol="TLS" /> 说明 clientAuth如果设为true,表示Tomcat要求所有的SSL客户出示安全证书,对SSL客户进行身份验证 keystoreFile指定keystore文件的存放位置,可以指定绝对路径,也可以指定相对于 (Tomcat安装目录)环境变量的相对路径。如果此项没有设定,默认情况下,Tomcat将从当前操作系统用户的用户目录下读取名为 “.keystore”的文件。 keystorePass密钥库密码,指定keystore的密码。(如果申请证书时有填写私钥密码,密钥库密码即私钥密码) sslProtocol指定套接字(Socket)使用的加密/解密协议,默认值为TLS b. 多个域名证书配置 certificateKeystorePassword="tyson1314" type="RSA" /> certificateKeystorePassword="dIVVMxg" type="RSA" /> c. http自动跳转https的安全配置 到conf目录下的web.xml。在后面,,也就是倒数第二段里,加上这样一段 这步目的是让非ssl的connector跳转到ssl的connector去。所以还需要前往server.xml进行配置: redirectPort改成ssl的connector的端口443,重启后便会生效。 以上内容来源于网络,仅供参考。如果对技术不熟悉,建议提交工单,由我司工程师帮您配置(会有费用产生)。
